Агенты ИИ создают новую поверхность атаки: как компании выстраивают защиту
ИИ-агенты в компаниях создают новую поверхность атаки: незащищённые системы могут быть использованы для доступа к чувствительным данным. В ряде крупных предприятий нечеловеческих идентификаторов (NHI) уже больше, чем человеческих — и с ростом агентного ИИ этот разрыв будет увеличиваться. MIT Technology Review разбирает, как строить управление и безопасность под агентный мир.
AI-обработка оригинала MIT Technology Review; редакция Hamidun News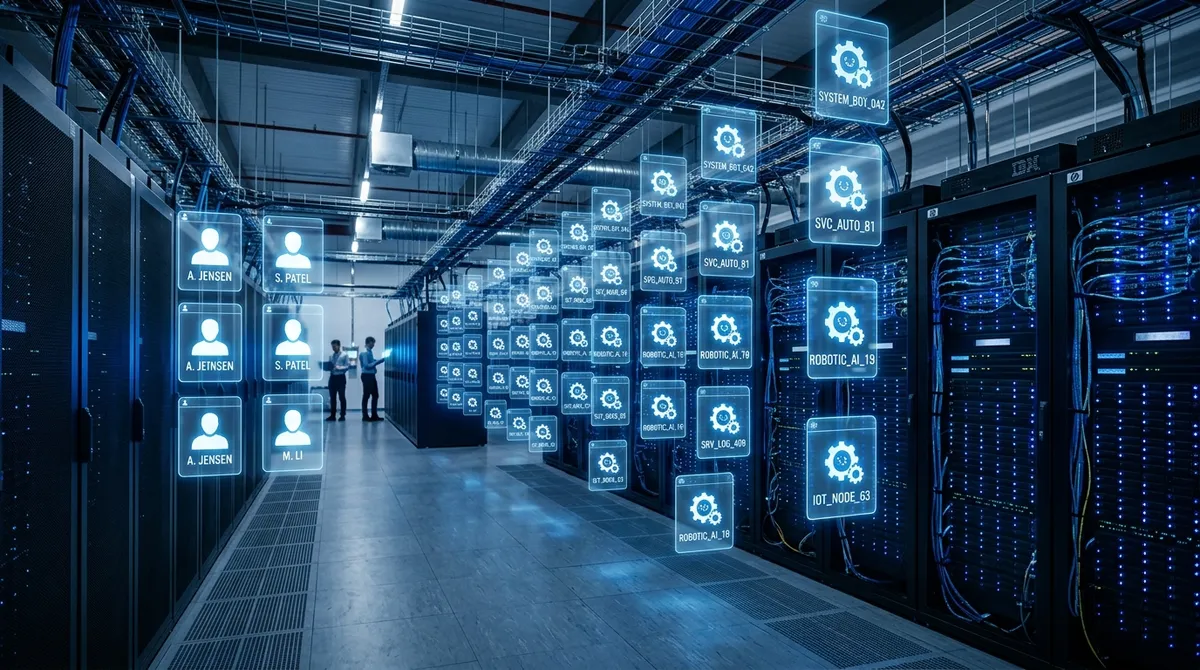
Пока компании массово внедряют ИИ-агентов для работы бок о бок с людьми, они могут непреднамеренно открывать дверь для новых типов кибератак. Незащищённые агенты поддаются манипуляции и способны получать доступ к критически важным системам и коммерческой тайне — незаметно для команд безопасности. Главная проблема кроется в понятии нечеловеческих идентификаторов (Non-Human Identities, NHI).
Это токены, ключи API, сервисные аккаунты и прочие механизмы, через которые программные системы — в том числе агенты ИИ — аутентифицируются и взаимодействуют с другими сервисами. В ряде современных крупных предприятий NHI уже превышают по числу человеческие аккаунты. Переход к агентному ИИ, по прогнозам MIT Technology Review, сделает этот разрыв экспоненциальным.
Каждый такой идентификатор — потенциальная точка входа. Если агент действует с избыточными правами или его учётные данные скомпрометированы, злоумышленник получает доступ не просто к одному аккаунту, а ко всей инфраструктуре, с которой агент взаимодействует. При этом традиционные инструменты мониторинга, настроенные на отслеживание действий людей, попросту не замечают подобных угроз.
Эксперты выделяют несколько направлений для выстраивания защиты агентного уровня. Первое — принцип минимальных привилегий: агент должен иметь ровно те права, которые нужны для конкретной задачи, не больше. Второе — аудит и ротация NHI наравне с человеческими паролями.
Третье — внедрение политик нулевого доверия (zero trust) для каждого агентного взаимодействия: ни один запрос не считается безопасным по умолчанию. Отдельная угроза — так называемые prompt injection атаки, при которых вредоносные инструкции встраиваются во входные данные агента и заставляют его выполнять несанкционированные действия. Это особенно опасно, когда агент имеет доступ к корпоративным базам данных или инструментам автоматизации.
Переход к агентному ИИ — не просто технический сдвиг, это переосмысление самой модели корпоративной безопасности. Компании, которые не выстроят управление нечеловеческими идентификаторами уже сейчас, рискуют столкнуться с утечками, которые будут крайне сложно атрибутировать и расследовать. Governance для агентного ИИ становится не опцией, а базовым требованием.
- 29 окт. 2026 г.Агенты учатся на невезении: уроки LLM переносят случайный сбой в решения
- 29 окт. 2026 г.Liquid AI выпустила LFM3: шесть мультимодальных моделей на 2B с контекстом 256K
- 28 окт. 2026 г.AdaPRA поднял Qwen 80B на 24,5 пункта в data science-лидербордах
- 28 окт. 2026 г.AOS-Bench показал: агенты с разницей 0,6 пункта доставляют 54% и 68% задач
От чтения про ИИ-агентов — к запуску своего агента за вечер
Пошаговая сборка автономных агентов и MCP-связок в Hamidun Academy (academy.hamidun.com) (72 часа бесплатно) или мгновенный запуск готовых мультишаговых агентов в облаке Nomad.
Главное из мира ИИ — раз в неделю
7 ключевых событий недели, отобранных вручную. Без шума, репостов и пресс-релизов.
Готово! Проверьте почту — мы отправили подтверждение.